计算机网络系统工程服务 复杂外网、内网与智能化设备网的组网设计与实施
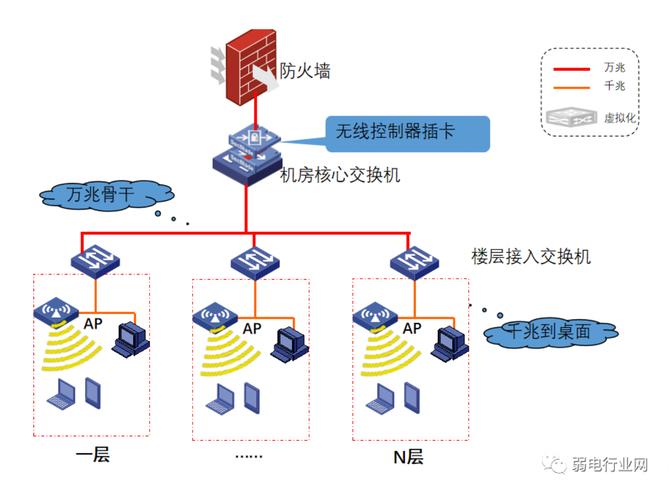
随着企业数字化转型的深入,计算机网络已从单一的办公上网演进为承载生产、安防、物联网、AI分析等多业务的关键基础设施。面对复杂的网络需求,如何科学地规划设计外网、内网以及智能化设备网,并实现三网融合与安全隔离,是计算机网络系统工程服务的核心挑战。\n\n## 1. 需求分析与逻辑分区\n\n任何组网设计的第一步是明确业务需求。一般可将网络划分为三个逻辑区域:\n\n- 外网:连接互联网,用于对外服务发布、云资源访问、远程办公VPN等。\n- 内网:承载核心业务系统(ERP、OA、数据库)、内部服务器及员工终端,要求高安全、高可靠。\n- 智能化设备网:接入视频监控、门禁、楼宇自控、传感器、智能照明等物联网设备,具有数量大、带宽波动、安全防护弱等特点,需要独立隔离。\n\n三个网络之间应根据安全等级设置不同的访问控制策略,通常要求物理或逻辑隔离(如VLAN、防火墙、网闸)。\n\n## 2. 组网架构设计\n\n### 2.1 网络拓扑选择\n采用核心-汇聚-接入的三层架构,核心层部署高性能交换机或路由器,汇聚层按楼层或功能区域划分,接入层连接终端和设备。对于大型园区,核心层可采用双机热备(如VRRP、堆叠)保障高可用。智能化设备网可单独设立接入交换机和汇聚交换机,避免与内网终端混用。\n\n### 2.2 IP地址规划与VLAN划分\n建议按功能划分VLAN:外网服务器区、内网服务器区、内网办公区、智能化设备区(可进一步按设备类型细分)。每个VLAN分配独立的IP子网,便于路由汇总和ACL策略管理。外网使用公网IP或NAT转换,内网和智能设备网使用私有地址。智能设备如摄像头建议采用DHCP Snooping+IP-MAC绑定防止ARP欺骗。\n\n### 2.3 路由设计\n内网核心与汇聚之间运行OSPF或静态路由,外网出口通过BGP或静态默认路由对接运营商。三网之间通过防火墙或路由器进行路由隔离,禁止内网与智能设备网直接互通,仅允许必要的管理流量(如NTP、SNMP)经安全策略转发。\n\n## 3. 安全隔离与边界防护\n\n安全是智能化组网的重中之重,尤其要防止智能设备被攻陷后横向渗透到内网。\n\n### 3.1 防火墙与隔离设备\n外网与内网之间部署下一代防火墙,开启IPS、AV、应用识别;内网与智能化设备网之间采用防火墙或网闸进行逻辑隔离,设置白名单策略限定源目的IP和端口。关键场景可物理隔离。\n\n### 3.2 入侵检测与防御\n在核心交换区旁路部署IDS,或在防火墙中启用IPS,监控异常流量。对于智能设备网,可部署物联网安全网关,识别非法协议和异常行为。\n\n### 3.3 访问控制策略\n遵循最小权限原则:外网只能访问DMZ区;内网用户可访问互联网但不能直接访问智能设备;仅运维管理段可远程管理智能设备,且需通过堡垒机审计。\n\n## 4. 智能化设备网组网要点\n\n智能化设备通常通过以太网、PoE供电或无线方式接入。\n\n- 有线和PoE:使用支持PoE的接入交换机,为IP摄像头、无线AP、门禁读卡器供电,减少布线成本。建议每设备独立端口,禁用未使用端口。\n- 无线物联网:对移动设备或传感器,可部署独立的物联网AP或LoRa网关,采用单独SSID和VLAN,与办公无线隔离。\n- 设备准入:启用802.1X认证或MAC地址白名单,防止非法设备接入。\n- 带宽与QoS:视频监控需较高上行带宽,应规划足够的汇聚上行链路(如万兆光纤),并配置QoS保障视频流不丢包。\n- 组播优化:视频流建议采用组播传输,减少带宽浪费,核心交换机需开启组播路由(如PIM-SM)。\n\n## 5. 网络管理与运维\n\n计算机网络系统工程服务不仅包括设计实施,还需提供持续的运维管理。\n\n- 网管系统:部署SNMP网管平台,监控设备状态、端口流量、CPU利用率,设置告警阈值。\n- 日志与审计:集中收集防火墙、交换机、服务器的日志,通过Syslog或SIEM平台分析安全事件,留存至少6个月。\n- 自动化运维:采用Ansible、Python脚本批量配置VLAN、ACL,减少人为错误。对于智能设备,可通过API集成到统一管理平台(如iVMS、ThingsBoard)。\n- 冗余与灾备:关键链路(如外网出口、核心互联)采用双线路、双设备。配置STP/RSTP防止环路,VRRP实现网关冗余。\n\n## 6. 工程实施与服务流程\n\n一个完整的计算机网络系统工程服务应包含以下阶段:\n\n1. 勘察与需求调研:评估建筑结构、信息点数量、业务流向、现有设备。\n2. 方案设计:输出拓扑图、IP规划表、VLAN表、设备选型清单、安全策略。\n3. 工程实施:综合布线、设备上架、配置调试、策略部署。\n4. 测试验收:进行连通性测试、性能测试(吞吐、时延、丢包)、安全渗透测试。\n5. 培训与文档:交付网络拓扑、配置备份、运维手册,培训客户IT人员。\n6. 维保服务:提供远程支持、现场巡检、故障更换、策略优化。\n\n## 7. 案例场景示意\n\n假设一个中型智慧园区:\n\n- 外网:双运营商200M链路,通过防火墙NAT发布Web服务器,并建立IPsec VPN供远程办公。\n- 内网:核心双机堆叠,VLAN 10为服务器,VLAN 20-30为办公区,OSPF动态路由,ACL限制各部门互访。\n- 智能化设备网:独
最新产品